Il Nuovo Quadro di Sicurezza Digitale e Sovranità Tecnologica
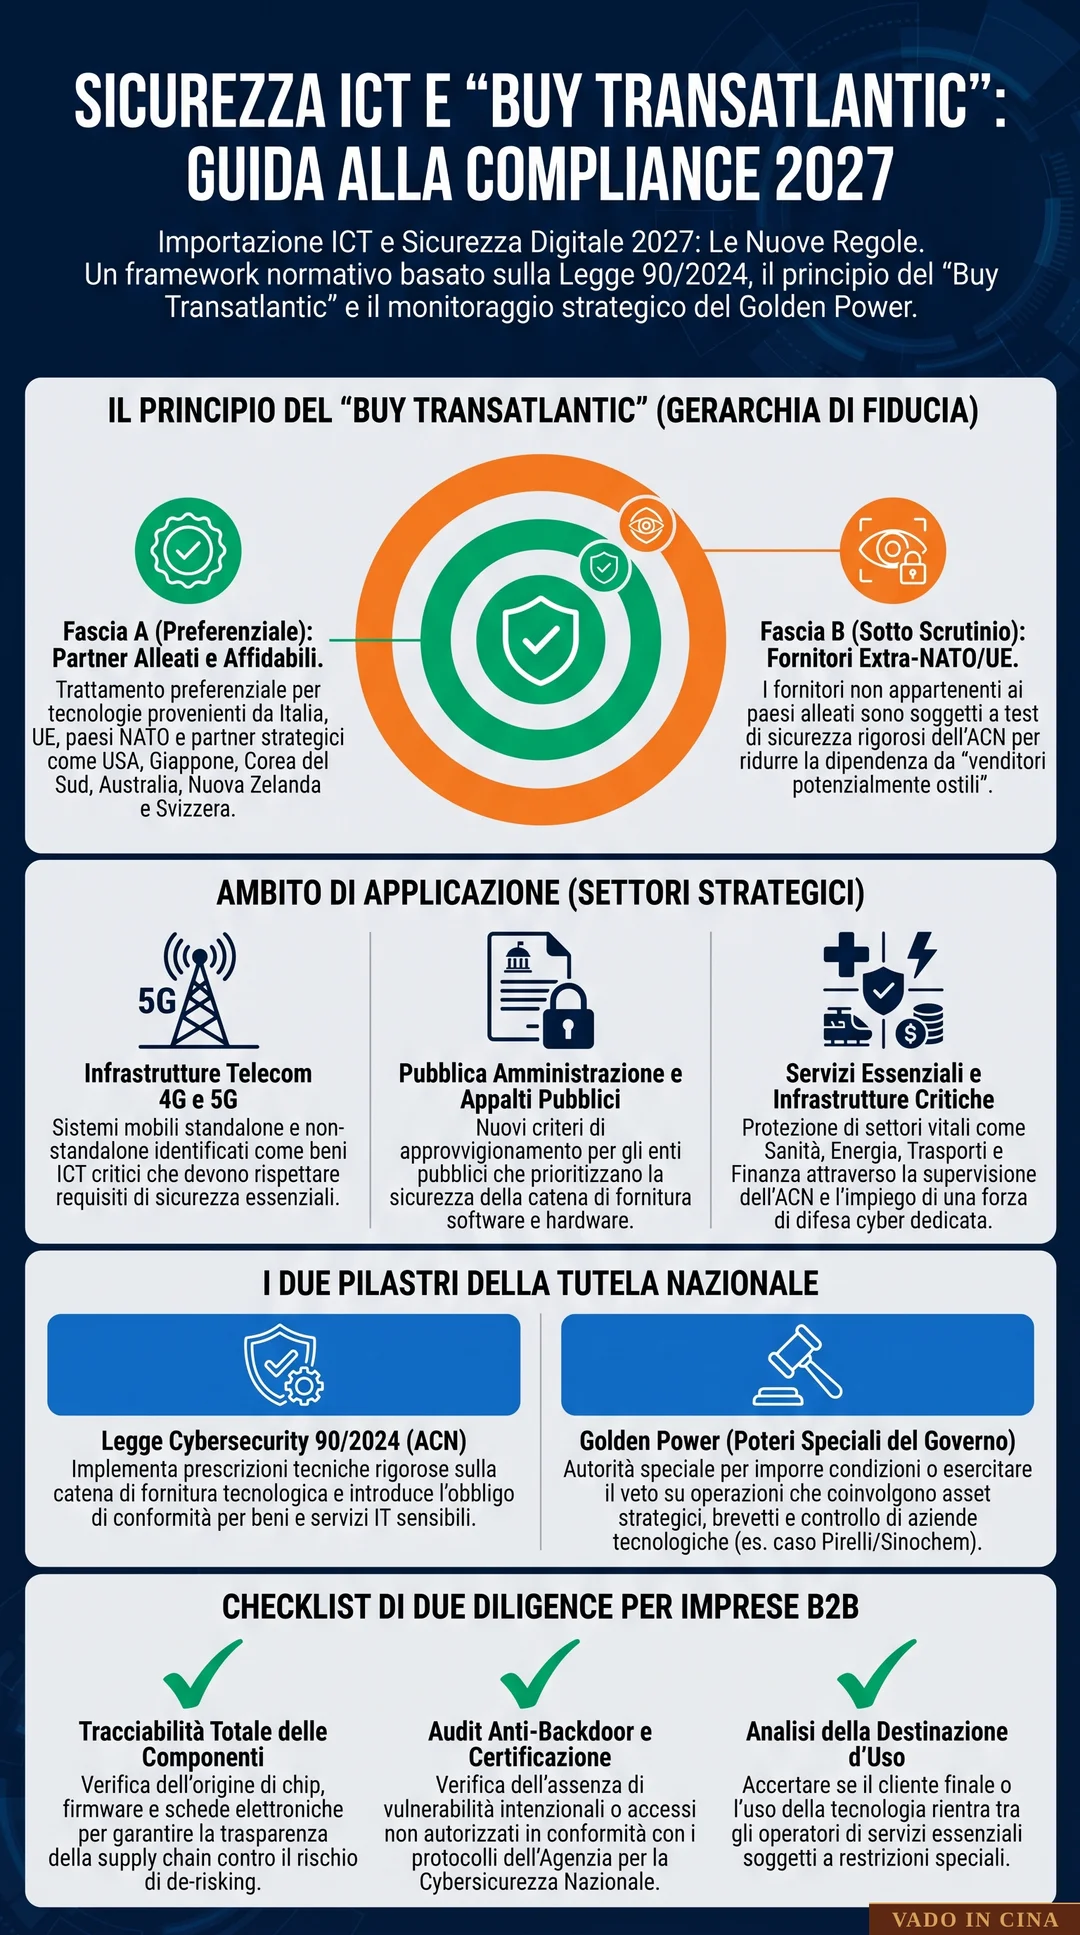
L'importazione di tecnologie dell'informazione e della comunicazione (ICT) dalla Cina affronta oggi un contesto normativo e regolatorio completamente trasformato. L'evoluzione delle minacce cibernetiche e la crescente centralità delle infrastrutture digitali per la sicurezza nazionale hanno spinto l'Italia e l'Unione Europea ad abbandonare la logica del puro risparmio economico in favore della sovranità tecnologica e del de-risking strategico. Le aziende che importano hardware, apparati di rete, dispositivi IoT e componenti elettronici avanzati non devono più considerare unicamente le tariffe doganali o le spese di spedizione, ma sono tenute a rispettare severi vincoli di conformità legati alla cybersicurezza e all'origine delle catene di fornitura.
La Legge 90/2024 e il Principio del "Buy Transatlantic"
Il pilastro normativo di questa svolta è rappresentato dalla Legge 90/2024 sulla Cybersecurity, unitamente ai decreti attuativi emanati dall'Agenzia per la Cybersicurezza Nazionale (ACN). Tale impianto normativo formalizza il principio strategico del "Buy Transatlantic" per la Pubblica Amministrazione e per gli operatori di servizi essenziali. In base a questo criterio, negli appalti pubblici e nella gestione dei sistemi informatici critici viene accordata una corsia preferenziale ai prodotti, ai componenti e ai servizi forniti da aziende aventi sede in Italia, nei Paesi dell'Unione Europea, nella NATO o in Paesi partner alleati altamente affidabili (come Giappone, Corea del Sud e Australia). Questa impostazione riduce drasticamente l'impiego di tecnologie provenienti da fornitori extra-NATO, imponendo standard rigorosi sulla tracciabilità del software e dell'hardware.
Reti 4G/5G, Servizi Cloud e Infrastrutture Critiche
L'applicazione concreta dei decreti attuativi incide in modo diretto sul settore delle telecomunicazioni e dei servizi digitali avanzati. I sistemi di rete mobile 4G e 5G, sia nelle architetture tradizionali sia in quelle standalone, sono stati inseriti nell'elenco dei beni ad alto rischio cibernetico. Le aziende pubbliche e private che gestiscono infrastrutture critiche (trasporti, energia, sanità, finanza) non possono più integrare liberamente apparati di trasmissione o nodi di rete prodotti da colossi tecnologici soggetti al controllo di governi extra-UE. Per gli importatori B2B, ciò significa che l'acquisto di router industriali, switch, sistemi telemetrici e moduli di comunicazione prodotti in Cina richiede una preventiva verifica sulla destinazione d'uso finale dei dispositivi per evitare il blocco nelle gare d'appalto o la contestazione della fornitura.
La Disciplina del Golden Power e la Tutela degli Asset Strategici
Accanto alle norme sulla cybersicurezza, l'Italia applica con estrema vigore la disciplina del "Golden Power". Questo strumento attribuisce al Governo il potere speciale di porre condizioni, porre il veto o bloccare operazioni societarie e contratti di fornitura che coinvolgano asset strategici nazionali. Nel settore tecnologico e industriale, il Golden Power viene utilizzato per salvaguardare la governance aziendale, i brevetti, la proprietà intellettuale e i dati sensibili da indebite ingerenze esterne. Caso emblematico è rappresentato dai decreti con cui il Governo ha prescritto rigide prescrizioni di sicurezza nei confronti di azionisti e partner cinesi in grandi realtà industriali italiane, al fine di tutelare il controllo sulle tecnologie proprietarie e sui sistemi di monitoraggio.
Implicazioni Pratiche per le Imprese B2B e la Due Diligence della Supply Chain
Per il mondo business e gli importatori di apparecchiature ICT, il nuovo framework normativo impone una profonda riorganizzazione delle procedure di acquisto. Le imprese devono implementare protocolli strutturati di due diligence per analizzare la catena del valore dei prodotti importati. Non è più sufficiente ottenere un certificato CE generico: occorre verificare la presenza di firmware aggiornabili, l'assenza di backdoor hardware o software e la trasparenza nei processi di produzione. Le aziende acquirenti sono tenute a richiedere ai fornitori cinesi la documentazione dettagliata sulle componenti utilizzate e a pianificare audit di sicurezza informatica prima di immagazzinare o rivendere i prodotti sul mercato italiano ed europeo.
Conclusioni e Raccomandazioni per la Compliance ICT nel 2027
Operare con successo nell'importazione tecnologica dalla Cina nel 2027 richiede un perfetto equilibrio tra convenienza produttiva e rigore normativo. Le imprese italiane che riescono ad adattarsi al modello del "pragmatismo consapevole" e al principio del "Buy Transatlantic" possono trasformare la conformità in un fattore di competitività. Diversificare le forniture, certificare la sicurezza delle componenti e garantire l'assenza di rischi per la riservatezza dei dati sono passaggi indispensabili per evitare sanzioni pecuniarie, ritiri di prodotti dal mercato e l'esclusione dalle catene di fornitura delle grandi aziende istituzionali e internazionali.